ثغرة أمنية في DeepSeek تتسبب في تسريب محادثات لملايين المستخدمين
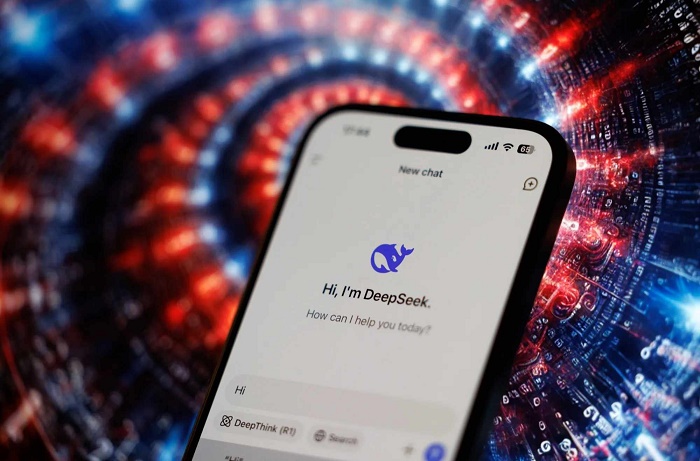
كشفت شركة DeepSeek الصينية للذكاء الاصطناعي عن ثغرة أمنية خطيرة في قاعدة بياناتها الخلفية، أدت إلى تسريب سجلات محادثات المستخدمين ومفاتيح API على الإنترنت المفتوح.
وأوضح باحثو الأمن في Wiz، الشركة العملاقة في مجال الخدمات السحابية، أنهم اكتشفوا القاعدة المكشوفة التي لم تكن محمية بكلمة مرور، ما سمح لأي شخص بالوصول إلى أكثر من مليون سجل غير مشفر.
وبحسب Wired، فقد أبلغ باحثو Wiz شركة DeepSeek بالثغرة، مما دفعها إلى إيقاف تشغيل قاعدة البيانات على الفور. ورغم أن السجلات كانت باللغة الصينية، فإن الباحثين أكدوا أنها قابلة للترجمة بسهولة.
ولم تُعرف حتى الآن المدة التي ظلت فيها القاعدة مكشوفة أو ما إذا كان أطراف آخرون قد تمكنوا من الوصول إليها قبل تأمينها. ولم تصدر DeepSeek أي تعليق رسمي بشأن الحادث.
ويرجّح الخبراء أن يكون هذا الخلل ناتجًا عن خطأ بشري وليس عن نية خبيثة، وهو ما يتكرر مع قواعد البيانات التي يتم تكوينها بشكل غير صحيح.
وتأتي هذه الحادثة في وقت اكتسبت فيه DeepSeek شعبية واسعة منذ إطلاقها للجمهور في ديسمبر الماضي، مما يزيد من أهمية تعزيز معايير الأمان السيبراني لحماية بيانات المستخدمين.