ثغرات في تطبيقات نقل البيانات بهواتف أندرويد تهدد بسرقة الصور وكلمات المرور
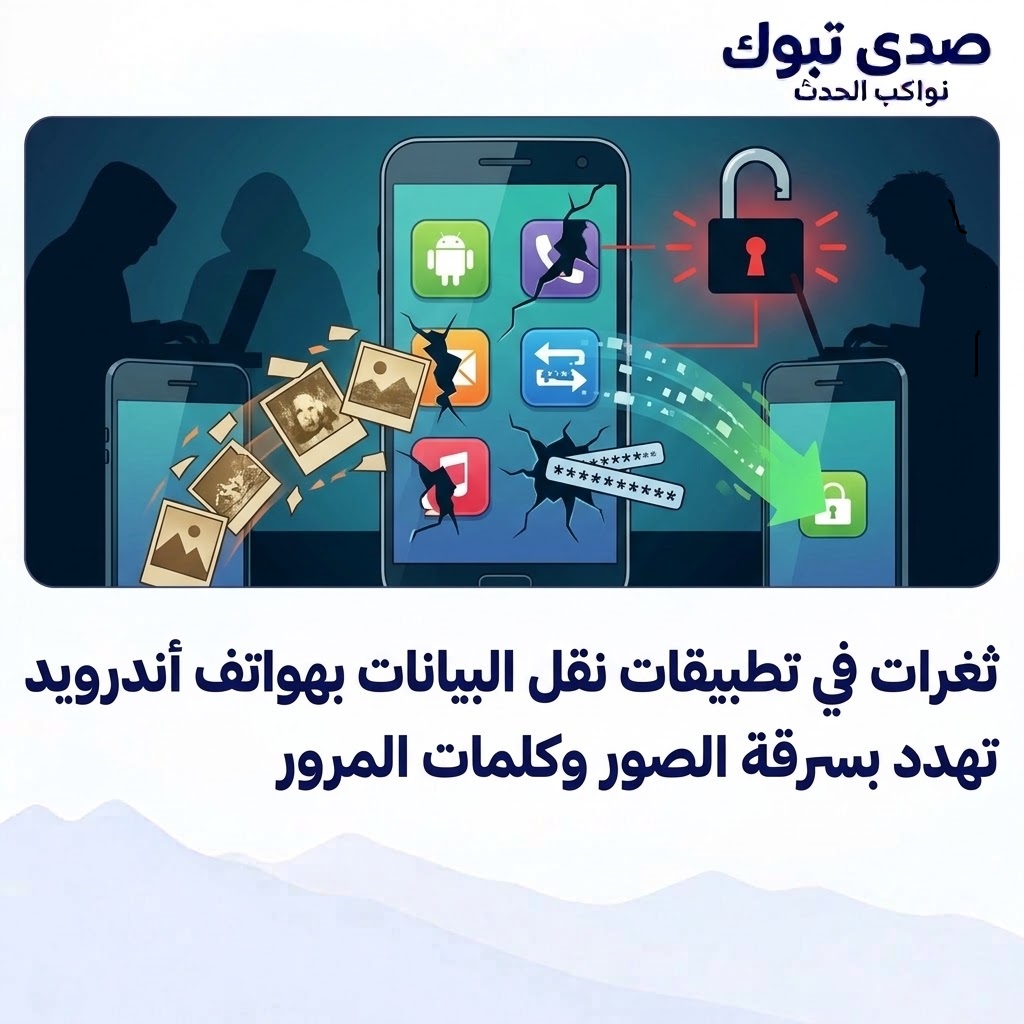
كشف باحثون أمنيون من جامعة غراتس للتكنولوجيا في النمسا عن ثغرات أمنية في 7 تطبيقات تُستخدم لنقل البيانات بين هواتف أندرويد، قد تتيح للمهاجمين اعتراض معلومات شخصية وحساسة، من بينها الصور والرسائل وكلمات المرور والبيانات الصحية، دون الحاجة إلى الوصول المباشر إلى الهاتف.
وشملت الدراسة تطبيقات نقل البيانات التابعة لشركات جوجل وسامسونج وشاومي وأوبو وفيفو وهواوي وهونر. وأظهرت الاختبارات إمكانية استغلال بعض الثغرات عبر الاتصال اللاسلكي المستخدم أثناء نقل البيانات من هاتف قديم إلى آخر جديد، على مسافة تتراوح بين 20 و45 مترًا داخل المباني.
وأوضح الباحثون أن أدوات نقل البيانات، المعروفة بتطبيقات استنساخ الهواتف، تعتمد على إنشاء اتصال لاسلكي مباشر بين الجهازين لنقل الصور والرسائل وجهات الاتصال والتطبيقات والإعدادات. إلا أن الاختبارات كشفت أن هذا الاتصال قد لا يوفر الحماية الكافية للمعلومات المتبادلة، ما يتيح اعتراض البيانات أو التلاعب بعملية النقل.
ولم تقتصر المخاطر على الوصول إلى المعلومات الشخصية، إذ أظهرت التجارب إمكانية إدخال برمجيات خبيثة إلى الهاتف الجديد خلال عملية الإعداد في بعض الحالات. كما تمكن الباحثون من تنفيذ الاختبارات باستخدام معدات تقل تكلفتها عن 100 يورو، ما يوضح أن استغلال بعض الثغرات لا يتطلب تجهيزات باهظة الثمن.
وأشار الفريق البحثي إلى أن التطبيقات السبعة سجلت مجتمعة أكثر من 12 مليار عملية تنزيل، فيما صُنفت خمس من الثغرات المكتشفة على أنها مرتفعة الخطورة. ولا يعني هذا الرقم تعرض جميع المستخدمين للاختراق، لكنه يعكس مدى انتشار الأدوات التي شملتها الدراسة.
وأكد الباحثون إبلاغ الشركات المعنية بالثغرات قبل الإعلان عن نتائج الدراسة، مشيرين إلى أن الشركات السبع أصدرت تحديثات أمنية لمعالجة المشكلات المكتشفة. ولذلك، لا تعني نتائج البحث بالضرورة أن الثغرات لا تزال موجودة في الإصدارات الحالية بعد تثبيت الإصلاحات.
ودعا الباحثون مستخدمي هواتف أندرويد إلى تحديث تطبيقات نقل البيانات على الهاتفين القديم والجديد، والتأكد من تثبيت تحديثات الأمان المتاحة، بما في ذلك تحديث نظام التشغيل عند الحاجة، قبل البدء في نقل المعلومات إلى جهاز جديد.