«التوأم الشرير».. احذر شبكة واي فاي مجانية قد تسرق بياناتك وكلمات المرور
قد يبدو الاتصال بشبكات الواي فاي المجانية في المقاهي والمطارات والفنادق وسيلة سهلة لتوفير استهلاك باقة الإنترنت، لكنه قد يحمل مخاطر تهدد خصوصية المستخدمين وتعرّض بياناتهم الشخصية والمالية للسرقة، في ظل انتشار أساليب الاحتيال الإلكتروني التي تستهدف الأجهزة المحمولة عبر شبكات لاسلكية مزيفة.
ومن أبرز هذه الأساليب هجوم يُعرف باسم «التوأم الشرير» (Evil Twin Attack)، ويعتمد على إنشاء شبكات واي فاي وهمية تحاكي أسماء شبكات حقيقية وموثوقة، بهدف خداع المستخدمين ودفع هواتفهم وأجهزتهم للاتصال بها دون إدراك أنها شبكات احتيالية.
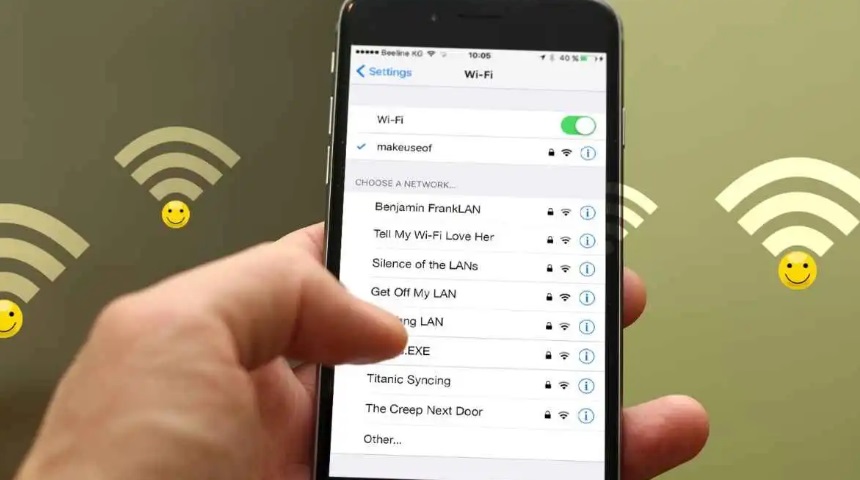
وتتمثل آلية الهجوم في إنشاء نقطة اتصال لاسلكية تنتحل هوية شبكة شرعية، مثل الشبكات المجانية المتاحة في الأماكن العامة، إذ قد يستخدم المحتال اسماً مطابقاً للشبكة الأصلية أو اسماً قريباً منه، ما يجعل التمييز بينهما أمراً صعباً، خصوصاً عند ظهورهما معاً في قائمة الشبكات المتاحة.
وبمجرد اتصال الجهاز بالشبكة المزيفة، قد يتمكن المهاجم من اعتراض بعض الاتصالات غير المشفرة، أو توجيه المستخدم إلى صفحات تسجيل دخول وهمية صُممت لجمع كلمات المرور والبيانات الشخصية والمصرفية، ويُصنف هذا الأسلوب ضمن هجمات اعتراض الاتصالات بين المستخدم والجهة التي يتواصل معها عبر الإنترنت.
كيف تكتشف شبكات الواي فاي المزيفة؟
رغم صعوبة اكتشاف بعض الشبكات الاحتيالية بالعين المجردة، فإن هناك مؤشرات تستدعي الحذر، من أبرزها ظهور أكثر من شبكة تحمل الاسم نفسه في الموقع ذاته، أو وجود اختلافات بسيطة في أسماء الشبكات، مثل إضافة أرقام أو رموز غير مألوفة، فضلاً عن طلب بيانات شخصية أو مصرفية لا تتطلبها خدمة الاتصال بالإنترنت.
كما ينبغي الانتباه إلى صفحات تسجيل الدخول غير المعتادة، أو عناوين المواقع الإلكترونية التي لا تتطابق مع النطاق الرسمي للجهة المقدمة للخدمة. ولا تعني قوة إشارة الواي فاي أن الشبكة أصلية أو آمنة، كما أن وجود كلمة مرور لا يمثل ضماناً كافياً للحماية من الاختراق.
إجراءات تحمي هاتفك وبياناتك
ولتقليل مخاطر هذه الهجمات، ينصح خبراء الأمن السيبراني بالتأكد من اسم شبكة الواي فاي قبل الاتصال بها، وذلك من خلال سؤال موظفي المكان أو مراجعة المعلومات الرسمية، بدلاً من اختيار شبكة لمجرد أن اسمها مألوف.
كما يُنصح بتعطيل خاصية الاتصال التلقائي بشبكات الواي فاي العامة، وحذف الشبكات القديمة وغير المستخدمة من قائمة الشبكات المحفوظة، إلى جانب استخدام شبكة افتراضية خاصة موثوقة (VPN) عند الاضطرار إلى الاتصال بالإنترنت عبر شبكة عامة، لما توفره من طبقة إضافية لتشفير حركة البيانات.
ومن الإجراءات المهمة أيضاً التأكد من استخدام المواقع التي تبدأ عناوينها ببروتوكول HTTPS، وتجنب إدخال كلمات المرور أو المعلومات المصرفية في صفحات تسجيل الدخول المشبوهة، مع تفعيل المصادقة الثنائية للحسابات المهمة لتعزيز مستوى الحماية.
وفي حال الاشتباه بالاتصال بشبكة مزيفة، ينبغي قطع الاتصال فوراً والانتقال إلى بيانات الهاتف المحمولة، ثم حذف الشبكة من قائمة الاتصالات المحفوظة. وإذا سبق إدخال كلمات مرور أو بيانات مصرفية عبرها، فمن الضروري تغيير كلمات المرور باستخدام اتصال موثوق، ومراجعة الحسابات المصرفية لرصد أي معاملات أو أنشطة غير معتادة.
أدوات أمنية لرصد الشبكات المشبوهة
وفي ظل تطور الهجمات الإلكترونية، تتجه أنظمة التشغيل وبرامج الحماية إلى توفير أدوات تساعد على تحليل خصائص شبكات الواي فاي ورصد أنماط الاتصال غير المعتادة، وإصدار تنبيهات عند اكتشاف مؤشرات تدل على وجود مخاطر محتملة.
وتتيح بعض الحلول الأمنية تقييم مستوى أمان الشبكات اللاسلكية، إلا أن هذه الأدوات لا تضمن اكتشاف جميع الهجمات، ولا يعني عدم ظهور تحذير أن الشبكة آمنة بالضرورة.
الوعي الرقمي خط الدفاع الأول
ومع تزايد الاعتماد على شبكات الإنترنت اللاسلكية في الحياة اليومية، لم تعد حماية الهواتف والأجهزة المحمولة مقتصرة على برامج مكافحة الفيروسات، بل أصبحت مرتبطة بدرجة كبيرة بوعي المستخدم وقدرته على اكتشاف محاولات الاحتيال الرقمي.
وتبقى القاعدة الأهم أن شبكة الواي فاي المجانية ليست بالضرورة شبكة آمنة، حتى لو حملت اسم المقهى أو الفندق الذي تتواجد فيه، أو ظهرت بإشارة قوية على شاشة هاتفك.